¿PORQUÉ CERTIFICAR LA SEGURIDAD DE TU APLICACIÓN?
En muchos casos los departamentos de seguridad o las auditorías realizadas por clientes (como es el caso de las Fintech), requieren de evidencia que demuestre que las aplicaciones fueron sometidas a pruebas suficientes que brinden un nivel se seguridad óptima para prevenir brechas o incidentes de ciberseguridad.
WhiteJaguars es una empresa especializada en seguridad de aplicaciones (AppSec) que te acompaña a lo largo de todo el proceso para certificar tu aplicación, desde la detección de vulnerabilidades hasta el apoyo para solucionarlas y obtener la certificación lo antes posible.
Hemos creado un proceso especialmente diseñado para evaluar de forma rigurosa la seguridad de aplicaciones Web y Móviles, de principio a fin te acompañamos en el proceso para corregir lo que se tenga que corregir y certificar tu aplicación.
- Te acompañamos a lo largo de todo el proceso.
- Tendrás visibilidad del proceso en tiempo real.
- Te entregamos lo que hay que corregir en nuestra plataforma.
- Trabajamos juntos para corregir lo que sea necesario.
- Te entregamos el certificado anual con código QR verificable en línea.


Metodología extensiva de pruebas
+100 verificaciones, +1000 vulnerabilidades diferentes.
Nuestra metodología de pruebas esta basada, pero no limitada a cubrir todos los riesgos de la última versión del OWASP Top 10, las malas prácticas de desarrollo incluidas en el CWE Top 25 de MITRE (donde sea aplicable), marcos de trabajo como PTES, NIST 800-115, MITRE ATT&CK, OWASPWSTG, MSTG, ASVS, MASVS y nuestro propio marco de pruebas extensivas para abarcar miles de tipos de vulnerabilidades diferentes.
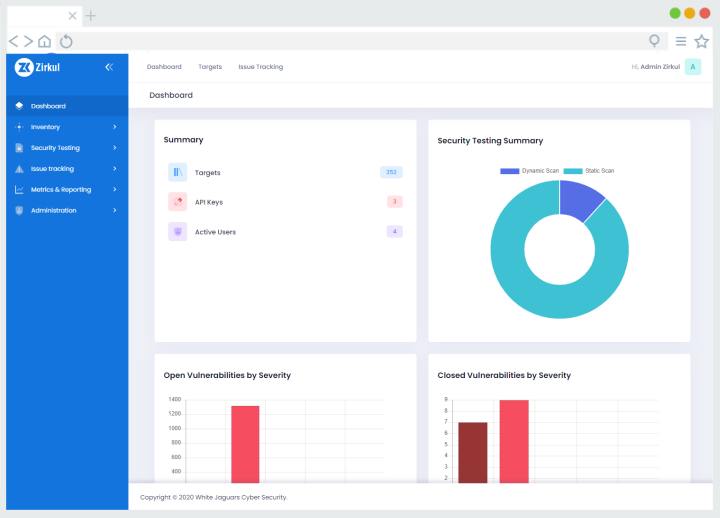
Todo lo entregamos en nuestra plataforma ágil de gestión de vulnerabilidades con información detallada en Español, capturas de pantalla y herramientas colaborativas para trabajar juntos en resolver los problemas reportados.
Proceso probado y maduro
La plataforma lo cambia todo.
- Obtienes acceso para tu equipo de desarrollo.
- Puedes dar seguimiento a todo el proceso en tiempo real.
- Puedes asignar los hallazgos a personas de tu equipo.
- Información detallada y evidencias.
- Puedes enviar comentarios y solicitar ayuda en Español.
- Solicitas la validación de las soluciones implementadas.
- Reportes automatizados en PDF y CSV.
- Políticas de remediación personalizadas.
Solicita una Demo hoy y te mostramos como funciona el proceso.
Niveles de certificación
Sabemos que todas las empresas son diferentes, es por esto que brindamos tres niveles de certificación que se ajustan a lo que tu empresa requiere.
BASIC
- Detectamos vulnerabilidades críticas
- +
- Pruebas manuales (Hacking ético)
- Pruebas seguras en producción
- Pruebas sin autenticación
- Metodología: Caja Negra
- Más de 50 pruebas de seguridad
- Más de 1000 vulnerabilidades
- Acceso para 3 usuarios
PLUS
- Todo en Basic
- +
- Pruebas en entorno dedicado
- Pruebas con autenticación
- Informes listos para cumplimiento con PCI-DSS
- Metodología: Caja Gris
- Más de 150 pruebas de seguridad
- Más de 10 mil vulnerabilidades
- Acompañamiento 8 x 5
PREMIUM
- Todo en Plus
- +
- Revisión de arquitectura de software
- Pruebas Multi Usuario | Rol
- Cobertura total OWASP WSTG | MSTG
- Cobertura total OWASP ASVS | MASVS
- Metodología: Caja Blanca
- Más de 300 pruebas de seguridad
- Más de 150 mil vulnerabilidades
Certificamos
- Aplicaciones Web: SaaS, eCommerce, serverless, etc
- Aplicaciones Móviles: Android y iOS
- Web APIs: REST, SOAP, GraphQL
Nuestro proceso ágil a madurado por más de 10 años y es utilizado por empresas en más de 10 países de América.
Metodologías probadas y estándares de la industria
OWASP WSTG, MSTG, ASVS, MASVS
Guía técnica de ejecución de pruebas de seguridad NIST SP 800-115
Guía de pruebas de PCI DSS
Guía de pruebas de FedRAMP
Estándar PTES
Common Vulnerabilities and Exposures (CVE)
Common Weakness Enumeration (CWE)
Common Vulnerability Scoring System (CVSSv3)
Riesgos de inyección
Vulnerabilidades de severidad Alta y Crítica
Buffer Overflows
Cross-Site Scripting (XSS)
Almacenamiento criptográfico inseguro
Fallos de control de acceso
Comunicaciones inseguras
Cross-Site Request Forgery (CSRF)
Manejo inapropiado de errores
Gestión de sesiones y autenticación
Iniciar es fácil
Nuestro equipo profesional te guía lo largo del proceso hasta certificar tu aplicación.
¿Quieres ver como funciona?
Conversemos
También te podría interesar
Desarrollo Seguro de Software
Te apoyamos para implementar prácticas de seguridad dentro del ciclo de vida de desarrollo de software (SDLC) o proceso de metodología ágil.
Más detalles: Desarrollo Seguro de Software →
DevSecOps
Te acompañamos para implementar seguridad automatizada dentro de los procesos de integración y entrega continua (CI/CD).
Más detalles: DevSecOps →
Corrección de vulnerabilidades
Podemos ayudarte a corregir las vulnerabilidades si tu equipo de desarrollo no cuenta con el tiempo o los recursos para hacerlo.
Más detalles: Corrección de Vulnerabilidades →OTROS SERVICIOS

Detección de vulnerabilidades
Las metodologías, herramientas especializadas y más de 10 años de experiencia en un proceso aceptado globalmente.
Ver más →Certificar la seguridad de una aplicación en LATAM: alcance, evidencia y vigencia
El alcance de una certificación en LATAM se fija antes de la primera prueba: se enumeran los componentes que entran, los perfiles de usuario que se emplearán y las condiciones del entorno, tomando como referencia el marco de estándares internacionales como ISO 27001, NIST CSF y los CIS Controls, que ordenan la revisión cuando no aplica una normativa nacional concreta. Con ese acuerdo cerrado, la revisión se dimensiona sobre aplicaciones web y móviles de cualquier sector, revisadas sobre el entorno que la organización designe y con los perfiles de acceso que ella misma provea.
En LATAM, los estándares internacionales ISO 27001, NIST CSF y los CIS Controls son la referencia habitual para fijar qué nivel de seguridad se espera de una aplicación. Frente a las fallas de control de acceso, de validación de entrada y de configuración, revisadas de forma manual sobre cada punto expuesto de la aplicación, el trabajo combina análisis manual y verificación asistida por herramientas, y cada debilidad detectada se documenta paso a paso para que el equipo de desarrollo pueda confirmarla sin ambigüedad. Ese recorrido se aplica igual a aplicaciones web y móviles de cualquier sector, revisadas sobre el entorno que la organización designe y con los perfiles de acceso que ella misma provea.
El expediente que respalda el certificado queda anclado en el marco de estándares internacionales como ISO 27001, NIST CSF y los CIS Controls, que ordenan la revisión cuando no aplica una normativa nacional concreta. Ese registro conserva la traza de qué se probó, cuándo y con qué resultado. Esa documentación importa porque los estándares internacionales ISO 27001, NIST CSF y los CIS Controls son la referencia habitual para fijar qué nivel de seguridad se espera de una aplicación, y ese punto determina qué evidencia conviene conservar tras el cierre. Dentro del expediente, el orden de trabajo prioriza las fallas de control de acceso, de validación de entrada y de configuración, revisadas de forma manual sobre cada punto expuesto de la aplicación.
Conviene recordar que los estándares internacionales ISO 27001, NIST CSF y los CIS Controls son la referencia habitual para fijar qué nivel de seguridad se espera de una aplicación; el alcance se ajusta a ese punto de partida en lugar de repetir una plantilla idéntica para todos los países donde opera nuestro equipo. Al cerrar el proceso se declara por escrito qué quedó cubierto: aplicaciones web y móviles de cualquier sector, revisadas sobre el entorno que la organización designe y con los perfiles de acceso que ella misma provea.
Un certificado no es un sello permanente: cada cambio relevante de la aplicación abre un ciclo nuevo de trabajo. Antes de renovarlo, la verificación vuelve a centrarse en las fallas de control de acceso, de validación de entrada y de configuración, revisadas de forma manual sobre cada punto expuesto de la aplicación. El resultado se compara con el ciclo anterior, manteniendo la trazabilidad con el marco de estándares internacionales como ISO 27001, NIST CSF y los CIS Controls, que ordenan la revisión cuando no aplica una normativa nacional concreta y con lo que exige operar en LATAM.