¿QUÉ ES DEVSECOPS?
DevSecOps es la unión de los términos Desarrollo (Dev), Seguridad (Sec) y Operaciones (Ops) en una metodología que busca la agilidad en la realización de pruebas de seguridad, usualmente involucrando el uso de herramientas automatizadas como parte de las tuberías de entrega (Delivery pipelines) en procesos de integración y entrega continuos (CICD).
Los modelos tradicionales de desarrollo de software evolucionaron a metodologías ágiles, este mismo principio aplica para la seguridad que se ha adaptado a escenarios donde la automatización es clave. En la actualidad cada vez más empresas han implementado DevSecOps como parte de un proceso que reduce costos y elimina cuellos de botella en modelos ágiles y DevOps.
Es común pensar que DevSecOps es únicamente para DevOps, sin embargo, la realidad es que la automatización se puede aplicar de forma independiente a cualquier modelo que se utilice.
En el siguiente video explicamos de forma más detallada todo lo que necesitas saber para iniciar con DevSecOps:
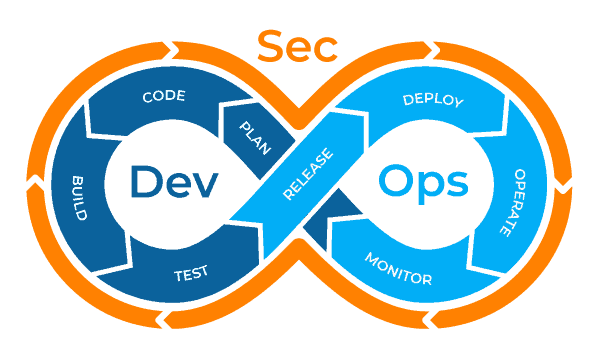
DevSecOps vs Secure SDLC
Es común escuchar que DevSecOps es la evolución y el reemplazo del Secure SDLC, aunque no es del todo cierto.
El Secure SDLC involucra mucho más que aquello que se puede automatizar, por ejemplo, las capacitaciones o entrenamientos, modelado de amenazas, revisiones de diseño o arquitectura de software. Por otro lado, para DevSecOps es casi indispensable que se trate de procesos que se pueden automatizar e incluir dentro de "tuberías de entrega" (Delivery pipeline) con soluciones de Integración y Entrega continuos (CI/CD).

Los tres componentes del término
El nombre describe una división de responsabilidades, no una herramienta. Dev aporta el punto donde nace el defecto: el código y las dependencias que el equipo escribe o incorpora. Sec aporta el criterio que define qué constituye un riesgo aceptable para esa organización. Ops aporta el lugar donde ese criterio se aplica de forma repetible: la tubería de entrega que construye, prueba y despliega cada versión.
De esa combinación se desprende la característica que distingue a DevSecOps de otras prácticas de seguridad: la verificación deja de ser un evento con fecha y pasa a ser una condición del despliegue. Ninguna versión llega a producción sin haber atravesado las mismas comprobaciones, y esas comprobaciones se ejecutan sin intervención manual.
Conviene aclarar un límite: DevSecOps no elimina las actividades que requieren juicio humano. El modelado de amenazas, la revisión de arquitectura y las pruebas de penetración siguen siendo necesarias, porque evalúan decisiones de diseño que ninguna regla automatizada puede inferir del código.
Qué se automatiza
y en qué momento
Cada familia de análisis observa un objeto distinto y actúa en un punto distinto de la tubería. Esta es la lectura conceptual de cada una, sin entrar en productos.
Composición (SCA)
Observa las bibliotecas de terceros que la aplicación incorpora y las contrasta contra vulnerabilidades ya publicadas. Actúa al resolver dependencias.
Código estático (SAST)
Observa el código fuente sin ejecutarlo, buscando patrones que la experiencia asocia a defectos explotables. Actúa antes de compilar.
Ejecución (DAST)
Observa la aplicación ya desplegada e interactúa con ella como lo haría un tercero. Actúa sobre el ambiente de pruebas, no sobre el repositorio.
Infraestructura como código
Observa los archivos que describen servidores, contenedores y redes, donde una línea mal escrita expone un servicio entero.
Credenciales en el repositorio
Observa el histórico completo de cambios en busca de claves y tokens que quedaron escritos junto al código y siguen siendo válidos.
Consolidación de resultados
No analiza nada por sí misma: reconcilia lo que reportan las demás para que un mismo defecto no se cuente cinco veces con cinco severidades.
También te podría interesar
Certificación de aplicaciones Web y Móvil
Hackers éticos certificados evalúan de forma rigurosa la seguridad de tus aplicaciones Web y Móviles para garantizar que no sean vulnerables.
Más detalles: Certificación de Aplicaciones →
Desarrollo Seguro de Software
Te apoyamos para implementar prácticas de seguridad dentro del ciclo de vida de desarrollo de software (SDLC) o proceso de metodología ágil.
Más detalles: Desarrollo Seguro de Software →
DevSecOps
Te acompañamos para implementar seguridad automatizada dentro de los procesos de integración y entrega continua (CI/CD).
Más detalles: DevSecOps →Del concepto a la práctica
Entender la definición resuelve el "qué", pero deja abierto el "en qué orden". La guía de adopción por fases recorre esa parte: qué acordar antes de conectar la primera herramienta, qué control automatizar primero y cómo distinguir un avance real de un tablero decorativo.
Cuando la organización decide ejecutar ese recorrido con apoyo externo, el servicio de DevSecOps de WhiteJaguars describe el alcance contratable, y la automatización de seguridad cubre la integración de las herramientas dentro del pipeline existente.
OTROS SERVICIOS

Detección de vulnerabilidades
Las metodologías, herramientas especializadas y más de 10 años de experiencia en un proceso aceptado globalmente.
Ver más →DevSecOps en LATAM: qué automatiza la tubería y dónde termina el Secure SDLC
Definir DevSecOps en LATAM obliga a separar dos planos. El normativo: la tubería de entrega opera con el conjunto de referencias internacionales que suelen enmarcar un pipeline seguro, entre ellas ISO 27001, NIST CSF y OWASP como límite, y ese límite decide qué datos pueden viajar por un ambiente de pruebas y qué queda registrado. El operativo: en cada ejecución se lanza la comprobación automática de cada cambio en el punto del flujo donde corregir el defecto todavía cuesta poco, sin depender de que alguien recuerde hacerlo. A los equipos de desarrollo que operan tuberías de entrega en varios países y con marcos de referencia distintos entre sí esa distinción les indica si su tubería ya practica DevSecOps o solo corre pruebas.
El límite con el ciclo de vida de desarrollo seguro se aprecia mejor por su destinatario. En LATAM, la automatización devuelve a los equipos de desarrollo que operan tuberías de entrega en varios países y con marcos de referencia distintos entre sí una respuesta binaria por cada cambio, mientras que el Secure SDLC aporta las decisiones de diseño que ninguna regla automatizada deduce del código. Sobre ese reparto pesa además una condición externa: los marcos ISO 27001, NIST CSF y OWASP funcionan como referencia habitual para estructurar los controles de un pipeline.
La secuencia cuenta tanto como la lista de herramientas. Cada control se ancla a un momento concreto —resolución de dependencias, compilación, despliegue— y en ese punto entra la comprobación automática de cada cambio en el punto del flujo donde corregir el defecto todavía cuesta poco, no al cierre del trimestre. Para los equipos de desarrollo que operan tuberías de entrega en varios países y con marcos de referencia distintos entre sí, ese anclaje evita que un hallazgo aparezca cuando el cambio ya está en producción y permite documentar cada paso tomando el conjunto de referencias internacionales que suelen enmarcar un pipeline seguro, entre ellas ISO 27001, NIST CSF y OWASP como referencia.
La evidencia es el producto menos visible de todo esto y el más útil: cada corrida deja constancia de qué se revisó, con qué criterio y qué decidió la automatización. En LATAM ese registro importa porque los marcos ISO 27001, NIST CSF y OWASP funcionan como referencia habitual para estructurar los controles de un pipeline, y una afirmación sin traza es solo una declaración. Auditar una versión antigua consiste, en la práctica, en releer lo que dejó la comprobación automática de cada cambio en el punto del flujo donde corregir el defecto todavía cuesta poco en aquella corrida y en comprobar si esa versión respetó el conjunto de referencias internacionales que suelen enmarcar un pipeline seguro, entre ellas ISO 27001, NIST CSF y OWASP.