¿QUÉ ES DEVSECOPS?
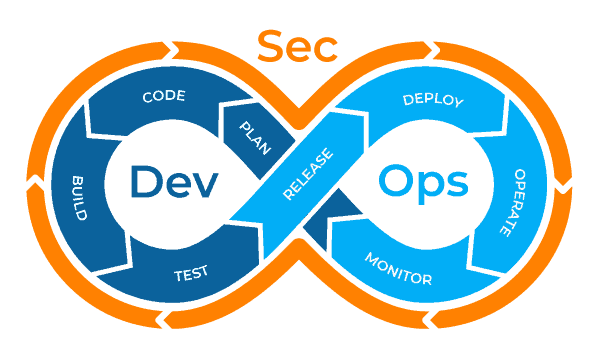
DevSecOps es la unión de los términos Desarrollo (Dev), Seguridad (Sec) y Operaciones (Ops) en una metodología que busca la agilidad en la realización de pruebas de seguridad, usualmente involucrando el uso de herramientas automatizadas como parte de las tuberías de entrega (Delivery pipelines) en procesos de integración y entrega continuos (CICD).
Los modelos tradicionales de desarrollo de software evolucionaron a metodologías ágiles, este mismo principio aplica para la seguridad que se ha adaptado a escenarios donde la automatización es clave. En la actualidad cada vez más empresas han implementado DevSecOps como parte de un proceso que reduce costos y elimina cuellos de botella en modelos ágiles y DevOps.
Es común pensar que DevSecOps es únicamente para DevOps, sin embargo, la realidad es que la automatización se puede aplicar de forma independiente a cualquier modelo que se utilice.
En el siguiente video explicamos de forma más detallada todo lo que necesitas saber para iniciar con DevSecOps:
DevSecOps vs Secure SDLC
Es común escuchar que DevSecOps es la evolución y el reemplazo del Secure SDLC, aunque no es del todo cierto.
El Secure SDLC involucra mucho más que aquello que se puede automatizar, por ejemplo, las capacitaciones o entrenamientos, modelado de amenazas, revisiones de diseño o arquitectura de software. Por otro lado, para DevSecOps es casi indispensable que se trate de procesos que se pueden automatizar e incluir dentro de "tuberías de entrega" (Delivery pipeline) con soluciones de Integración y Entrega continuos (CI/CD).

Iniciar con DevSecOps en México
El proceso para incluir prácticas de seguridad de forma automatizada es más sencillo de lo que crees y cada vez son más los equipos de desarrollo ágiles que buscan incluir la seguridad apoyada en automatización.
Algunos puntos clave para no fallar en el intento:
- Crear un plan a largo y corto plazo.
Estos procesos requieren de orden, hitos y objetivos que sean claros y realistas. - Realizar la implementación por etapas.
Para evitar que se convierta en una bola de nieve inmanejable. - Implementar en cada repositorio por separado.
Tecnologías o equipos de trabajo diferentes poseen velocidades diferentes. - Seleccionar las herramientas según el presupuesto.
Open Source, bajo costo, costo intermedio o líderes del mercado. - Herramientas según las tecnologías utilizadas.
SCA, SAST, DAST, Network scans, Contenedores, orquestación, etc. - Administración y orquestación centralizada.
Sin esto será un desorden de datos que nadie va a poder organizar ni resolver.
DEVSECOPS
A tu alcance
Aquí te presentamos las diferentes opciones que ofrecemos para iniciar o madurar tu estrategia de DevSecOps.
Acompañamiento
Te acompañamos en el proceso de iniciar o mejorar la implementación de DevSecOps en tu organización con especialistas en AppSec.
DAST
Los escaneos dinámicos (DAST) permiten analizar la seguridad de sus aplicaciones Web de forma rápida y automatizada.
SAST
El análisis estático de código (SAST), permite la detección de vulnerabilidades directamente en el código fuente de las aplicaciones.
SCA
Realice el análisis de composición de software (SCA) de forma automática para detectar las vulnerabilidades en las dependencias de su software.
Orquestación
Ejecute y administre los escaneos SCA, DAST, SAST, Network, Containers y mucho más desde una sola plataforma.
Centralización
Todas las vulnerabilidades de diferentes herramientas en un solo lugar, con un proceso ágil y amigable con los procesos de desarrollo.
También te podría interesar
Certificación de aplicaciones Web y Móvil
Hackers éticos certificados evalúan de forma rigurosa la seguridad de tus aplicaciones Web y Móviles para garantizar que no sean vulnerables.
Más detalles: Certificación de Aplicaciones →
Desarrollo Seguro de Software
Te apoyamos para implementar prácticas de seguridad dentro del ciclo de vida de desarrollo de software (SDLC) o proceso de metodología ágil.
Más detalles: Desarrollo Seguro de Software →
Corrección de vulnerabilidades
Podemos ayudarte a corregir las vulnerabilidades si tu equipo de desarrollo no cuenta con el tiempo o los recursos para hacerlo.
Más detalles: Corrección de Vulnerabilidades →OTROS SERVICIOS

Detección de vulnerabilidades
Las metodologías, herramientas especializadas y más de 10 años de experiencia en un proceso aceptado globalmente.
Ver más →Automatizar las herramientas de seguridad en México: cobertura, ruido y evidencia
Automatizar herramientas de seguridad empieza por decidir qué análisis corre en cada punto de la cadena de compilación y con qué frecuencia: el escaneo de dependencias en cada confirmación de código, el análisis del código fuente sobre las ramas de trabajo y la prueba contra el entorno desplegado. Esa distribución se define tomando como referencia la Ley Federal de Protección de Datos Personales en Posesión de los Particulares y la regulación que la CNBV aplica al sector financiero, y su cadencia responde al ritmo real de trabajo de los equipos que en México heredaron aplicaciones antiguas y las mantienen junto a servicios recién construidos.
El segundo paso es depurar el ruido. Una herramienta recién conectada devuelve muchos más hallazgos de los que un equipo puede atender, así que se ajustan las reglas, se registran las excepciones justificadas y se fija una línea base para que solo se reporte lo que aparece de nuevo. Frente a los falsos positivos que erosionan la confianza del equipo de desarrollo en la herramienta que los reporta, ese filtro decide si el resultado del análisis se atiende o se ignora.
Después llega el umbral de corte: qué severidad detiene una entrega y qué severidad se limita a abrir un ticket con responsable y fecha. Ese umbral se acuerda de antemano con los equipos que en México heredaron aplicaciones antiguas y las mantienen junto a servicios recién construidos; no lo decide la configuración por omisión de la herramienta. En México, la Ley Federal de Protección de Datos Personales en Posesión de los Particulares rige ese tratamiento y la CNBV regula al sector financiero.
Todo lo anterior deja rastro. Cada ejecución conserva su fecha, su alcance, la versión analizada y quién autorizó cada excepción, y ese historial sostiene la revisión periódica del programa, anclada en la Ley Federal de Protección de Datos Personales en Posesión de los Particulares y la regulación que la CNBV aplica al sector financiero. Con él se puede comprobar si la automatización en México redujo los falsos positivos que erosionan la confianza del equipo de desarrollo en la herramienta que los reporta o solo desplazó el trabajo manual a otro punto. Ese registro importa porque la Ley Federal de Protección de Datos Personales en Posesión de los Particulares rige ese tratamiento y la CNBV regula al sector financiero, y porque una excepción sin fecha ni responsable deja de ser una decisión y pasa a ser un hueco.